

中国计算机学会青年计算机科技论坛
CCF Young Computer Scientists & Engineers Forum
CCF YOCSEF 重庆
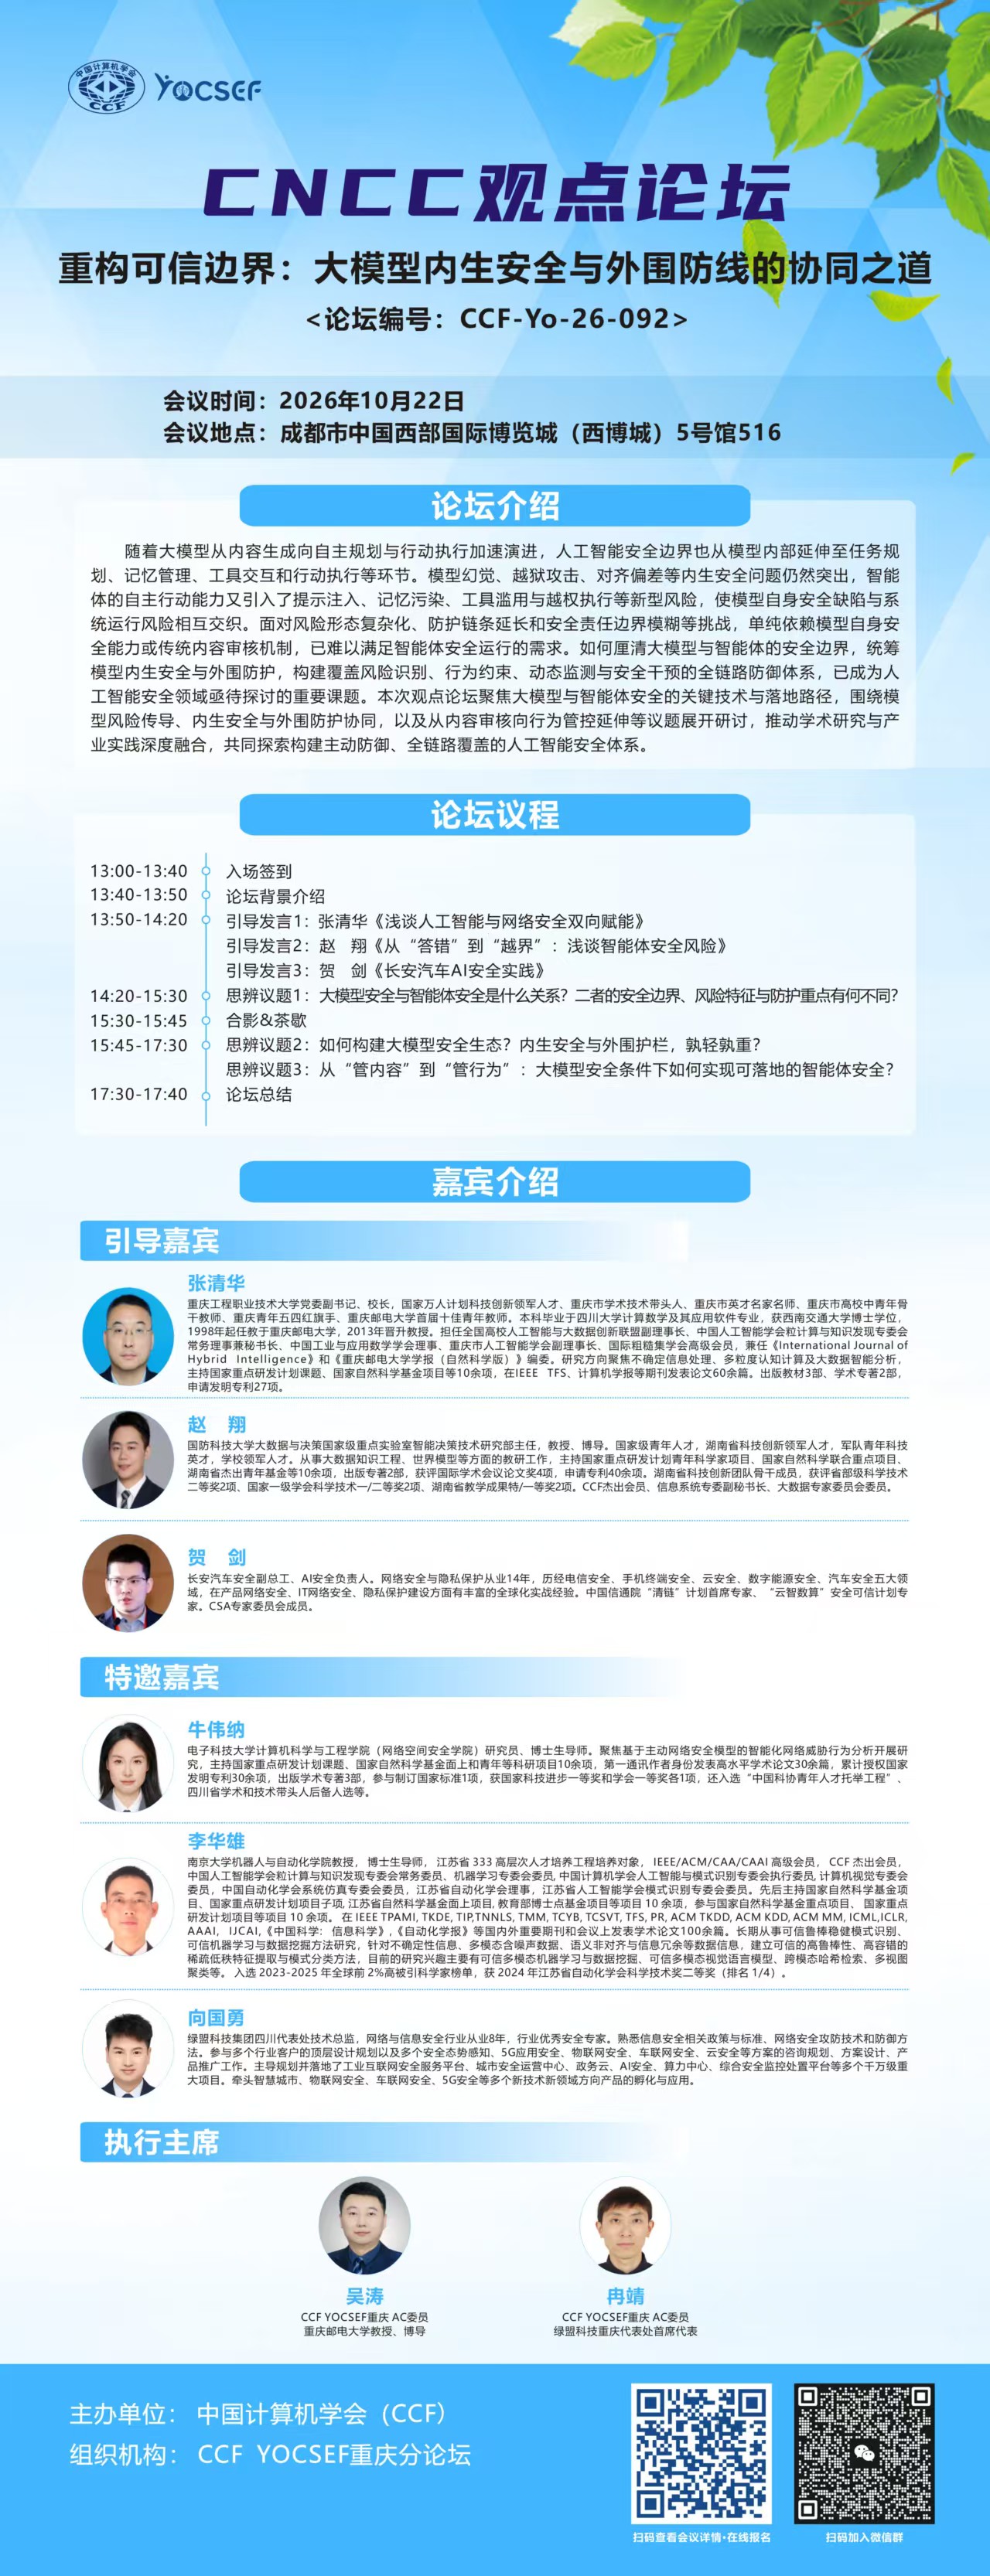
重构可信边界:大模型内生安全与外围防线的协同之道
观点论坛
编号:CCF-Yo-26-092
时间:2026年10月22日(星期四)13:40--17:40
地址:成都市中国西部国际博览城(西博城)5号馆516
随着大模型从内容生成向自主规划与行动执行加速演进,人工智能安全边界也从模型内部延伸至任务规划、记忆管理、工具交互和行动执行等环节。模型幻觉、越狱攻击、对齐偏差等内生安全问题仍然突出,智能体的自主行动能力又引入了提示注入、记忆污染、工具滥用与越权执行等新型风险,使模型自身安全缺陷与系统运行风险相互交织。面对风险形态复杂化、防护链条延长和安全责任边界模糊等挑战,单纯依赖模型自身安全能力或传统内容审核机制,已难以满足智能体安全运行的需求。如何厘清大模型与智能体的安全边界,统筹模型内生安全与外围防护,构建覆盖风险识别、行为约束、动态监测与安全干预的全链路防御体系,已成为人工智能安全领域亟待探讨的重要课题。本次观点论坛聚焦大模型与智能体安全的关键技术与落地路径,围绕模型风险传导、内生安全与外围防护协同,以及从内容审核向行为管控延伸等议题展开研讨,推动学术研究与产业实践深度融合,共同探索构建主动防御、全链路覆盖的人工智能安全体系。
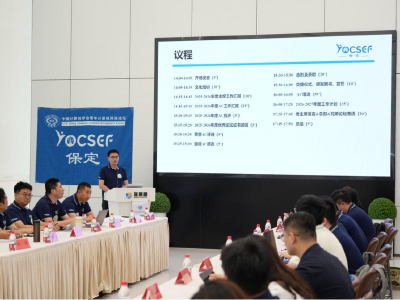
【活动议程】
13:00-13:40 论坛签到
13:40-13:50 论坛背景介绍
13:50-14:20 引导发言环节
引导发言1:张清华《浅谈人工智能与网络安全双向赋能》
引导发言2:赵 翔《从“答错”到“越界”:浅谈智能体安全风险》
引导发言3:贺 剑《长安汽车AI安全实践》
14:20-17:30 思辨讨论
议题一:大模型安全与智能体安全是什么关系?二者的安全边界、风险特征与防护重点有何不同?
议题二:如何构建大模型安全生态?内生安全与外围护栏,孰轻孰重?
议题三:从“管内容”到“管行为”:大模型安全条件下如何实现可落地的智能体安全?
17:30-17:40 论坛总结
主办单位: 中国计算机学会(CCF)
组织机构: CCF YOCSEF 重庆分论坛学术委员会
执行主席: 吴涛(CCF YOCSEF 重庆AC 重庆邮电大学教授、博导)
冉靖(CCF YOCSEF 重庆AC 绿盟科技重庆代表处首席代表)






 京公网安备 11010802032778号