

如何在提升执行效率的同时,使智能体的自主行为处于可控、可追溯的范围内?5月22日下午,在四川绵阳举行的中国计算机学会青年精英大会(YEF2026)专题论坛围绕这一问题展开讨论。与会专家认为,智能体规模化落地需要将安全治理贯穿身份、权限、意图、行为和结果等环节,并结合应用场景动态调整防护措施。
讨论形成的主要认识是:企业可通过硬性规则明确行为边界,结合动态检测拦截与适度人工干预应对风险;不同场景难以共用一套落地产品,但最小授权、日志审计、风险分级和全生命周期追踪等原则具有通用性。
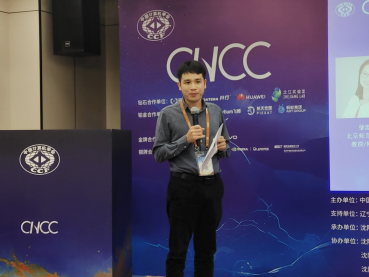
本次论坛由中国计算机学会(CCF)主办,紧扣2026年政府工作报告关于“打造智能经济新形态”的发展部署,设置主题报告与Panel思辨环节。CCF高级会员、CCF YOCSEF广州26-27主席、广东外语外贸大学姜思羽副教授,与CCF YOCSEF广州AC委员、广东工业大学胡宇副教授共同担任执行主席并主持。两位执行主席在开场中提出,非人身份管理、动态意图校验、权限控制,以及版本迭代导致既有安全投入失效等问题,是规模化部署需要重点回应的挑战。

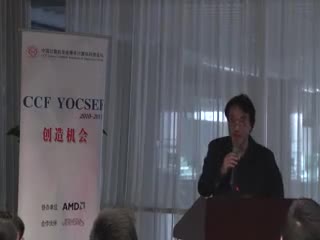
图1 执行主席姜思羽主持论坛现场
在主题报告环节,蚂蚁集团副总裁兼首席技术安全官韦韬率先作题为《智能革命时代:自主智能体兴起与安全范式重塑》的特邀报告。他指出,智能体时代的安全攻防逻辑正在发生深刻变化,安全威胁不再只来自外部攻击者,内部部署的“家养智能体”也可能成为新的风险来源。通过复盘行业典型安全事件,他分析了无边界上下文暴露(UBCE)与开放动态命令执行(ODCE)等底层风险。
随后,火山引擎云安全负责人刘森作题为《企业智能体和数字员工安全解决方案》的特邀报告。针对商用智能体与数字员工的管控难题,他结合火山引擎的产品研发与落地经验,分享了覆盖身份、权限、数据、行为和审计等环节的全流程安全管控方案,探讨如何在保障数据与业务安全的前提下提升企业应用效率。
武汉大学国家网络安全学院宁建廷教授作题为《重新审视人工智能的鲁棒性:从拒绝服务到细粒度控制》的特邀报告。他围绕AI鲁棒性研究的新进展,介绍了团队针对排名类联邦学习框架的细粒度边缘控制攻击方法,讨论了AI系统面临的细粒度操控风险及其对安全防护的启示。

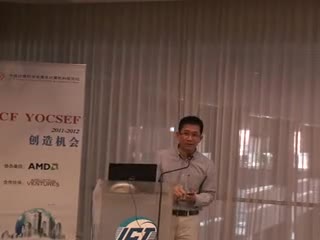
图2 韦韬作主题报告

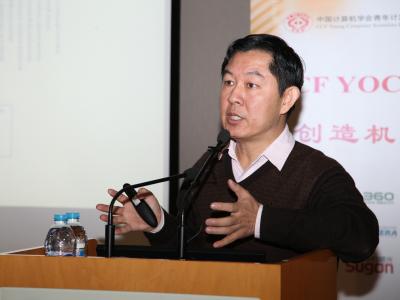
图3 刘森作主题报告

图4 宁建廷教授作主题报告
暨南大学信息科学技术学院院长李哲涛教授作题为《模型互联网》的特邀报告。针对当前大模型产业中硬件成本高、异构模型孤岛化等问题,他提出AI-ModelNet模型互联网新范式,探索通过标准化模型消息通路实现算力与数据的解耦,为异构模型协同提供新的思路。

图6 姜思羽为主讲嘉宾颁发感谢证书现场
在Panel思辨环节,执行主席胡宇结合真实落地案例,引导夏良昊、陈嘉弛、谭晓生及来自火山引擎、vivo等企业的专家,围绕智能体安全的关键难题、企业防护路径和通用治理原则展开讨论。
与会专家围绕三项核心议题形成阶段性共识。第一,智能体规模化落地必须在效率释放与安全边界之间建立动态平衡,企业需要从身份、权限、意图、行为和结果等多个层面形成约束机制,使智能体在“可用、可控、可追溯”的框架下发挥效能。第二,面向企业落地场景,谭晓生提出“法律+警察”的双层治理模型,即通过硬性规则体系明确行为边界,通过动态检测拦截体系应对复杂风险;夏良昊进一步强调,应搭建“自动化敏感检测+适度人工干预”的动态协同防护体系。第三,对于是否存在“通用解决方案”,与会专家认为,智能体安全不存在适用于所有场景的一刀切落地产品,TOB与TOC场景在数据类型、权限边界、交互对象和责任归属上存在显著差异,但最小授权、动态管控、日志审计、风险分级和全生命周期追踪等原则具有较强通用性,可作为不同行业构建智能体安全体系的基础框架。










 京公网安备 11010802032778号